Trong bài lab này, bạn sẽ tạo một S3 bucket và dùng cùng một file logo.txt để kiểm thử bốn tùy chọn S3 Block Public Access. Trên AWS Console, bạn sẽ kiểm tra thao tác cấp quyền public. Trong cửa sổ ẩn danh, bạn sẽ kiểm tra quyền đọc file qua Object URL.
1. Tạo bucket và tải file mẫu lên S3
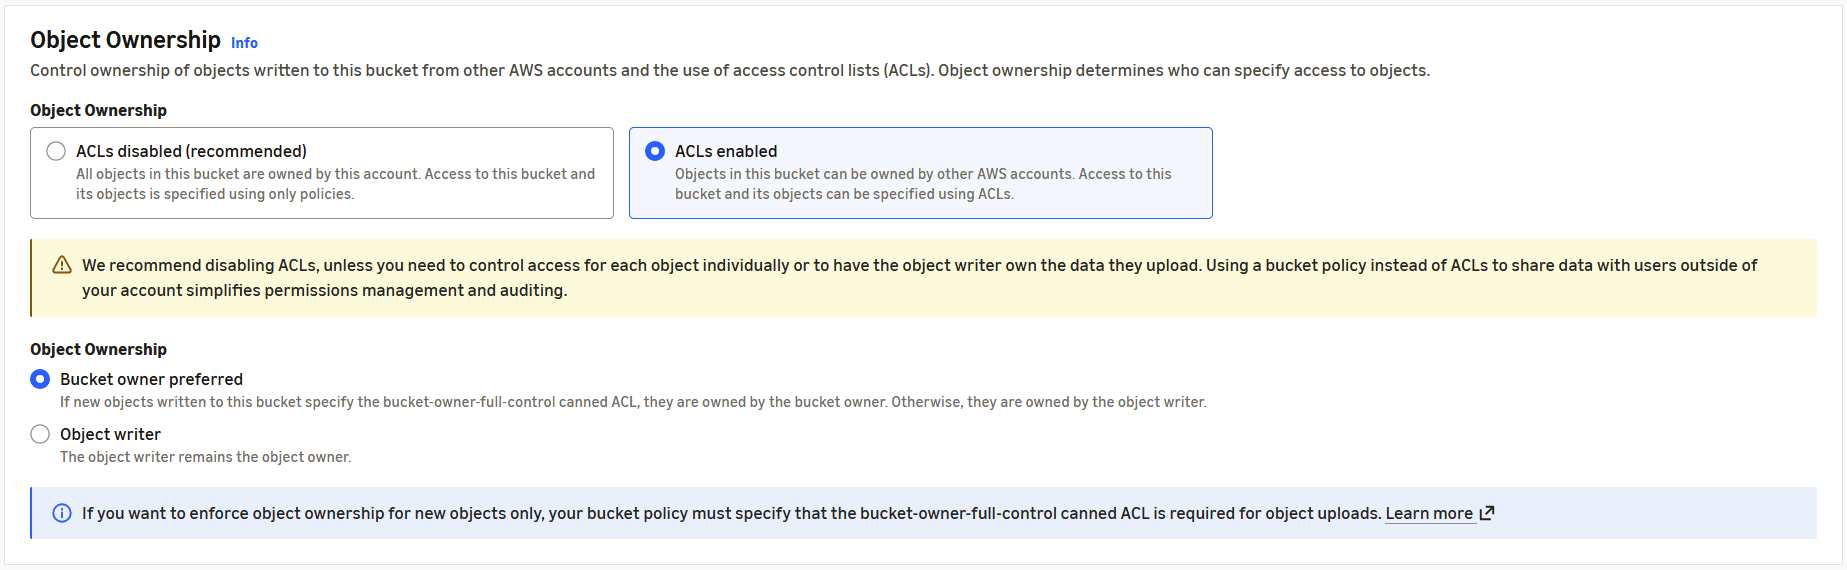
Cơ chế hoạt động: Object Ownership quyết định bucket có sử dụng ACL hay không. Bài lab bật ACL để có thể thử cấp quyền đọc công khai trực tiếp trên logo.txt. Khi mở Object URL trực tiếp, trình duyệt gửi yêu cầu đọc ẩn danh. Nếu chưa có quyền đọc công khai, S3 trả về AccessDenied.
- Tạo file
logo.txttrên máy tính với nội dungHello S3 lab. - Vào AWS Console → S3 → General purpose buckets → Create bucket.
- Đặt tên bucket, ví dụ
s3-bpa-lab-minh-20261120-01. Nếu tên đã được sử dụng, hãy thêm hậu tố khác. - Trong Object Ownership, chọn ACLs enabled → Bucket owner preferred.
- Trong Block Public Access settings for this bucket, giữ Block all public access được chọn, rồi bấm Create bucket.
- Mở bucket, vào Objects → Upload → Add files, chọn
logo.txtrồi bấm Upload. - Mở
logo.txt, vào Properties và sao chép Object URL. - Dán URL vào cửa sổ ẩn danh. Kết quả ban đầu là
AccessDenied.
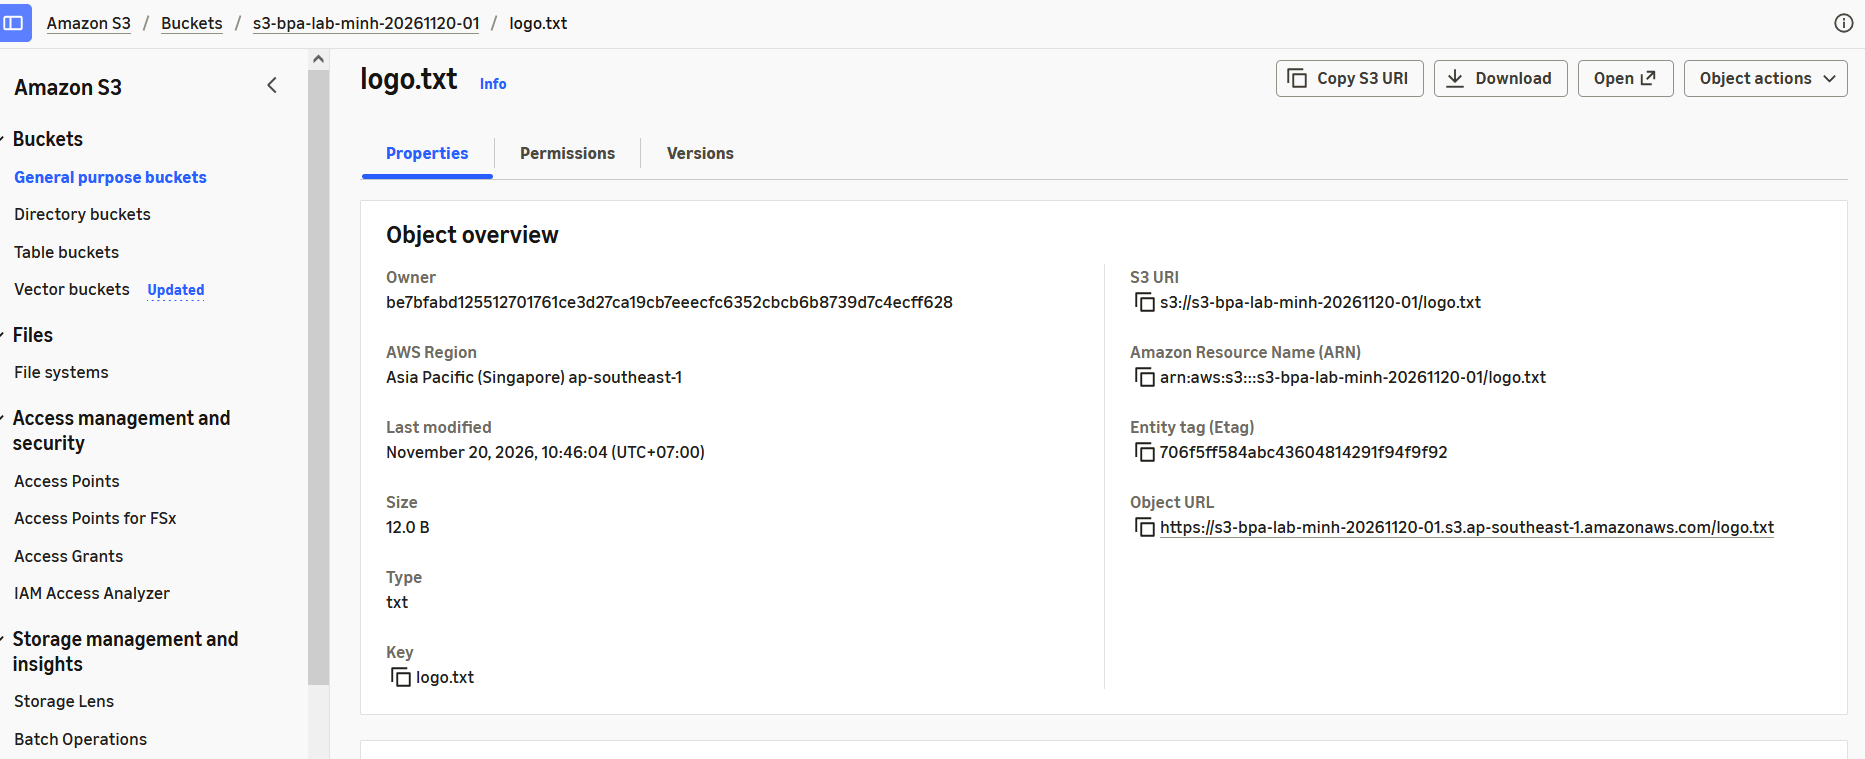
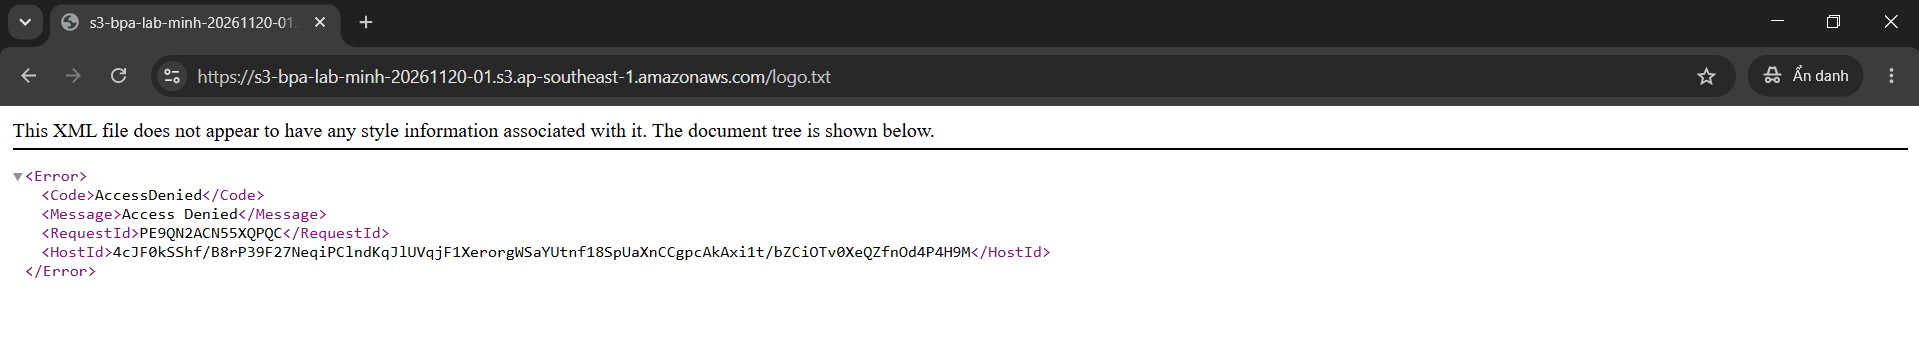
Dùng lại Object URL trong mọi bước kiểm thử. Nút Open trong S3 Console có thể mở file bằng URL được ký, nên kết quả từ nút đó không phản ánh quyền truy cập ẩn danh.
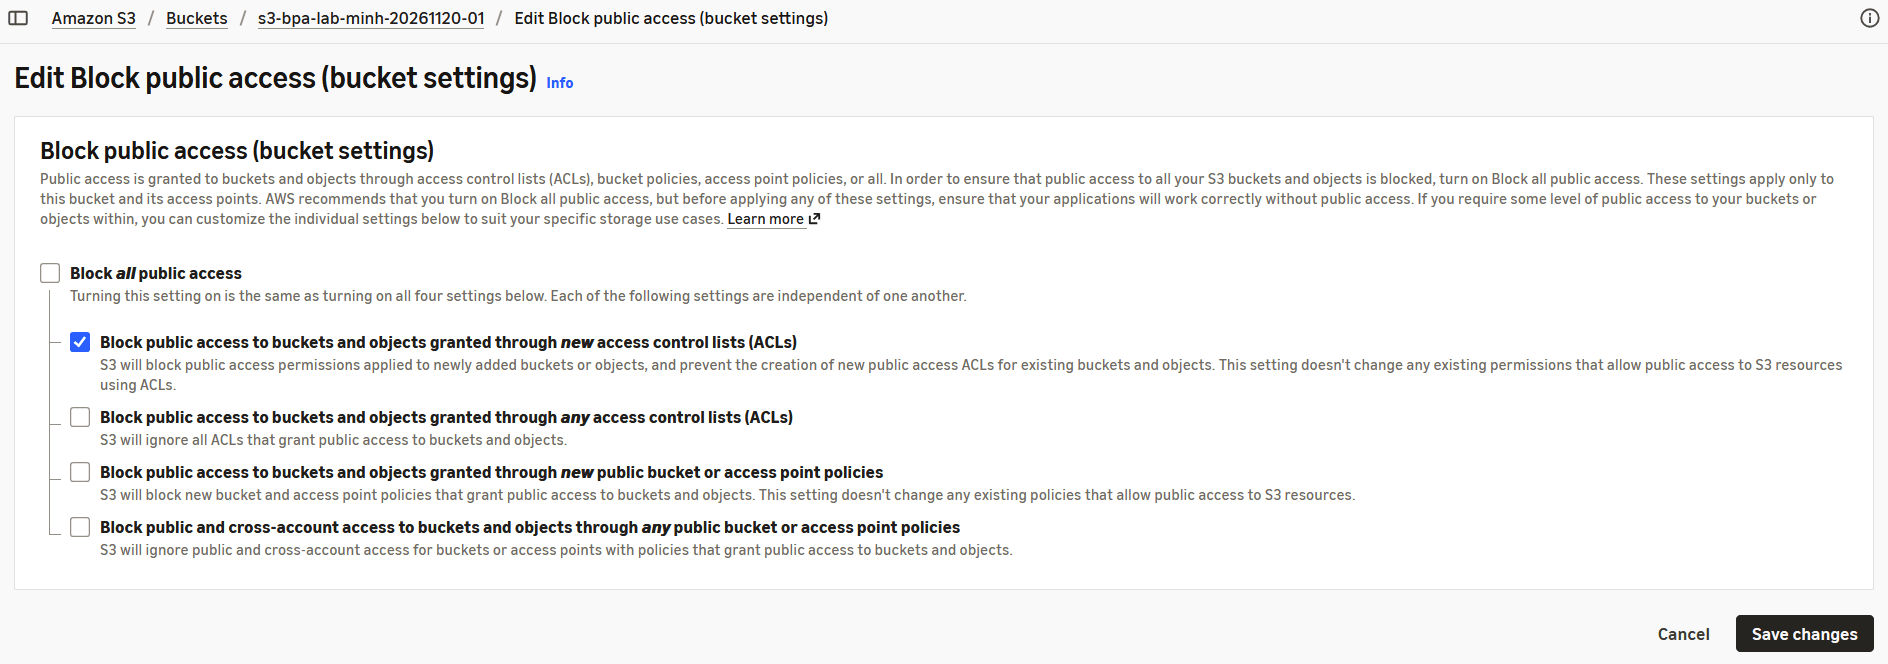
Vị trí cấu hình Block Public Access
Vào bucket → Permissions → Block public access (bucket settings) → Edit. Bỏ chọn Block all public access để chỉnh từng ô. Sau mỗi lần thay đổi, chọn Save changes và xác nhận nếu Console yêu cầu.
| Ô | Tùy chọn | Cụm từ nhận diện trên Console |
|---|---|---|
| 1 | BlockPublicAcls |
new access control lists (ACLs) |
| 2 | IgnorePublicAcls |
any access control lists (ACLs) |
| 3 | BlockPublicPolicy |
new public bucket or access point policies |
| 4 | RestrictPublicBuckets |
public and cross-account access |
2. Kiểm thử BlockPublicAcls — Chặn cấp quyền public mới bằng ACL
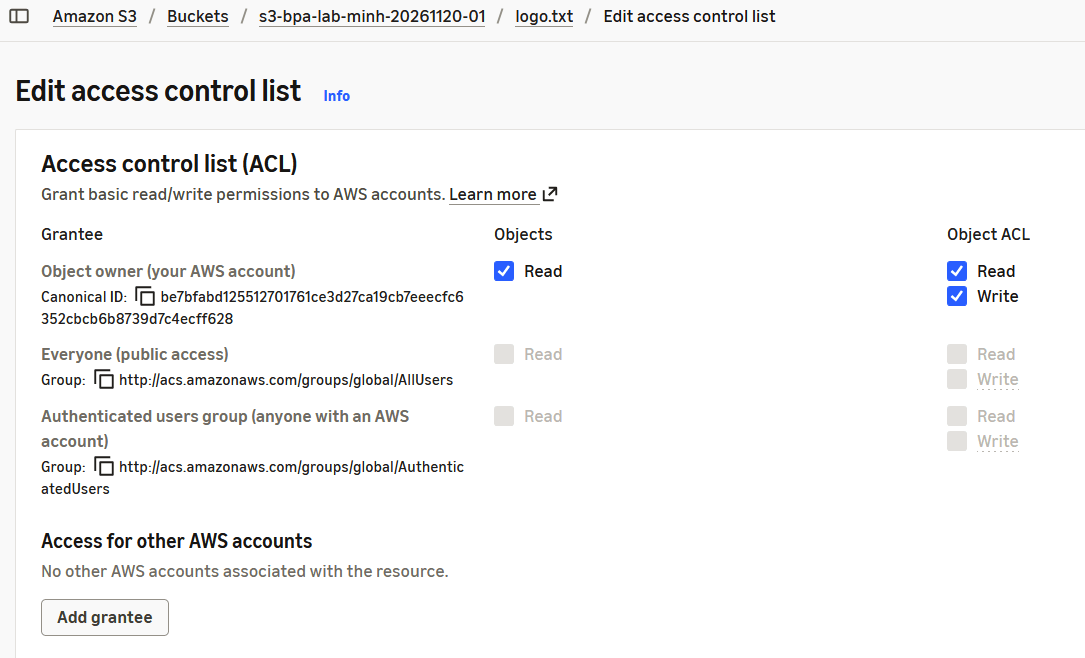
Cơ chế hoạt động: Khi bạn tạo hoặc cập nhật ACL để cấp quyền public, S3 kiểm tra BlockPublicAcls và từ chối yêu cầu nếu tùy chọn này bật. Trong lab, Console thể hiện ngay bằng cách làm xám ô cấp quyền cho Everyone (public access). Nếu ACL public đã được lưu trước đó, chỉ bật tùy chọn này thì quyền đọc từ ACL đó vẫn có hiệu lực.
| Bước | Thao tác | Kết quả mong đợi |
|---|---|---|
| 1 | Trong cấu hình Block Public Access của bucket, chỉ bật ô 1 rồi lưu. Vào Objects → logo.txt → Permissions → Access control list (ACL) → Edit. | Ô Everyone (public access) → Objects → Read bị xám và không thể chọn. |
| 2 | Tắt ô 1 để cả bốn ô đều tắt, rồi lưu. Mở lại màn hình chỉnh ACL của logo.txt, chọn Everyone (public access) → Objects → Read và lưu. Mở Object URL trong cửa sổ ẩn danh. |
Lưu được ACL public và đọc được nội dung Hello S3 lab. |
| 3 | Bật lại riêng ô 1, lưu rồi tải lại Object URL trong cửa sổ ẩn danh. | Vẫn đọc được logo.txt vì ACL public đã được lưu ở bước 2. |
3. Kiểm thử IgnorePublicAcls — Bỏ qua quyền public từ ACL
Cơ chế hoạt động: Khi có người mở Object URL, S3 xét quyền đọc file. Nếu IgnorePublicAcls đang bật, S3 bỏ qua quyền đọc công khai do ACL cấp. ACL vẫn được lưu, nên khi tắt tùy chọn này, người mở URL có thể đọc lại file mà bạn không cần cấp lại quyền.
| Bước | Thao tác | Kết quả mong đợi |
|---|---|---|
| 1 | Giữ ACL Everyone (public access) → Objects → Read đã cấp ở phần trước. Mở Object URL trong cửa sổ ẩn danh. | Đọc được logo.txt. |
| 2 | Trong cấu hình Block Public Access, tắt ô 1 và chỉ bật ô 2. Lưu rồi tải lại Object URL. | AccessDenied. S3 bỏ qua quyền đọc public từ ACL. |
| 3 | Tắt ô 2, lưu rồi tải lại Object URL. | Đọc được logo.txt trở lại nhờ ACL đã lưu. |
| 4 | Để chuẩn bị cho bài test bucket policy, vào logo.txt → Permissions → Access control list (ACL) → Edit. Bỏ chọn Everyone (public access) → Objects → Read, lưu rồi tải lại Object URL. | AccessDenied. Quyền đọc public từ ACL đã được gỡ. |
4. Kiểm thử BlockPublicPolicy — Chặn lưu bucket policy public
Cơ chế hoạt động: Khi bạn bấm Save changes, S3 kiểm tra bucket policy được gửi lên. Nếu S3 xác định policy đó là public và BlockPublicPolicy đang bật, thao tác lưu sẽ bị từ chối. Nếu policy public đã được lưu trước khi bật tùy chọn, policy đó vẫn có hiệu lực trong bài test này.
Dùng policy dưới đây và thay TEN_BUCKET_CUA_BAN bằng tên bucket lab. "Principal": "*" áp dụng cho mọi người, còn Resource giới hạn quyền s3:GetObject vào đúng file logo.txt.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": "*",
      "Action": "s3:GetObject",
      "Resource": "arn:aws:s3:::TEN_BUCKET_CUA_BAN/logo.txt"
    }
  ]
}| Bước | Thao tác | Kết quả mong đợi |
|---|---|---|
| 1 | Xác nhận Object URL đang trả về AccessDenied trong cửa sổ ẩn danh. Trong cấu hình Block Public Access, chỉ bật ô 3 rồi lưu. |
Ô có cụm new public bucket or access point policies được bật. |
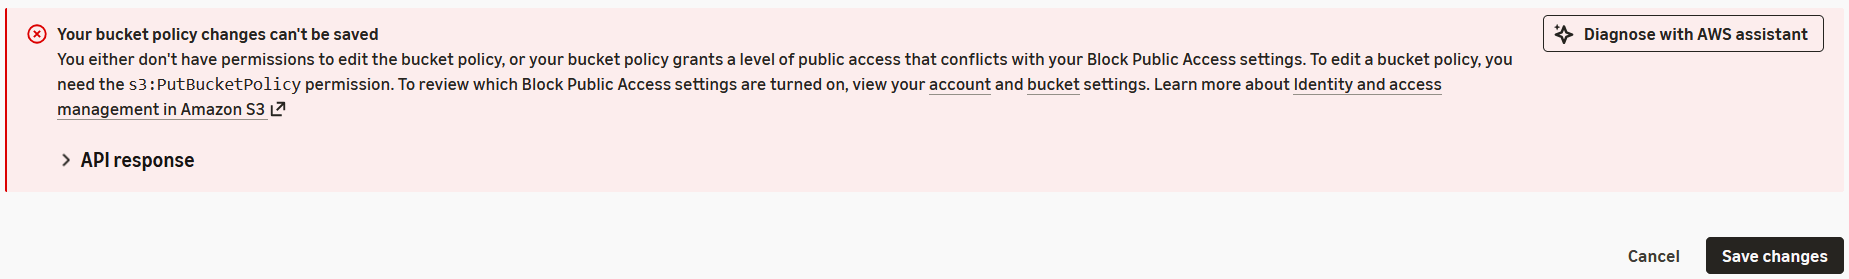
| 2 | Vào bucket → Permissions → Bucket policy → Edit. Dán policy đã thay tên bucket rồi bấm Save changes. | Console báo lỗi khi lưu policy public. Object URL vẫn trả về AccessDenied. |
| 3 | Tắt ô 3 để cả bốn ô đều tắt, rồi lưu. Quay lại Bucket policy → Edit, lưu lại cùng policy và mở Object URL trong cửa sổ ẩn danh. | Lưu được policy và đọc được logo.txt. |
| 4 | Bật lại riêng ô 3, lưu rồi tải lại Object URL. | Vẫn đọc được logo.txt vì policy public đã được lưu ở bước 3. |
5. Kiểm thử RestrictPublicBuckets — Chặn truy cập khi bucket đã có policy public
Cơ chế hoạt động: Khi bucket có policy mà S3 xác định là public, RestrictPublicBuckets giới hạn truy cập vào các AWS service principal và các principal được cấp quyền trong account sở hữu bucket. Policy vẫn được lưu, nhưng yêu cầu đọc ẩn danh bị chặn. Nếu cùng policy public đó cấp quyền riêng cho một account khác, quyền cross-account đó cũng bị chặn.
| Bước | Thao tác | Kết quả mong đợi |
|---|---|---|
| 1 | Giữ nguyên bucket policy public ở phần trước. Mở Object URL của logo.txt trong cửa sổ ẩn danh. |
Đọc được logo.txt trước khi bật RestrictPublicBuckets. |
| 2 | Trong cấu hình Block Public Access, tắt ô 3 và chỉ bật ô 4 rồi lưu. | Ô có cụm public and cross-account access được bật. |
| 3 | Tải lại Object URL trong cửa sổ ẩn danh. | AccessDenied. S3 chặn yêu cầu đọc từ người truy cập ẩn danh. |
| 4 | Quay lại bucket → Permissions → Bucket policy. | Policy public vẫn hiển thị, dù Object URL trả về AccessDenied. |
Nếu trình duyệt vẫn hiển thị kết quả cũ sau khi đổi quyền, nhấn Ctrl+F5 hoặc mở lại Object URL trong một phiên ẩn danh mới.
6. Dọn tài nguyên sau bài lab
Cơ chế hoạt động. Xóa bucket policy để gỡ quyền đọc public đã cấp trong lab. Sau đó, xóa file mẫu để làm trống bucket trước khi xóa bucket.
- Vào bucket → Permissions → Bucket policy → Delete và xác nhận.
- Vào Objects, chọn
logo.txt, bấm Delete và xác nhận. - Quay lại General purpose buckets, chọn bucket lab, bấm Delete và nhập tên bucket để xác nhận.
Tóm tắt kết quả kiểm thử
| Tùy chọn | S3 kiểm tra khi nào? | Dấu hiệu quan sát trong lab |
|---|---|---|
BlockPublicAcls |
Khi có yêu cầu cấp quyền public mới bằng ACL. | Ô Everyone → Objects → Read bị khóa trên Console. |
IgnorePublicAcls |
Khi S3 xét quyền truy cập từ ACL. | Object URL trả về AccessDenied dù ACL public đã được lưu. |
BlockPublicPolicy |
Khi có yêu cầu lưu policy public. | Console báo lỗi khi bấm Save changes. |
RestrictPublicBuckets |
Khi có yêu cầu truy cập bucket hoặc object thuộc bucket có policy public. | Object URL trả về AccessDenied dù bucket policy public vẫn còn. |