Hai thiết lập bảo mật mặc định của Amazon S3 Bucket khi tạo một bucket mới:
- Default Encryption: Tự động mã hóa dữ liệu khi upload object lên S3.
- Block Public Access: Ngăn chặn việc vô tình công khai bucket hoặc object ra Internet.
1. Default Encryption trong Amazon S3 là gì?
Default Encryption là tính năng tự động mã hóa các object khi chúng được lưu trữ trong S3 Bucket.
Ví dụ, bạn có một bucket tên company-data và upload file customer.csv chứa thông tin khách hàng.
Nếu bật Default Encryption, Amazon S3 sẽ tự động mã hóa dữ liệu trước khi lưu trữ.
Điểm cần phân biệt:
- Encryption at rest: Mã hóa dữ liệu khi lưu trữ trên S3.
- Encryption in transit: Bảo vệ dữ liệu khi truyền giữa client và S3, thường sử dụng HTTPS/TLS.
2. SSE-S3 và SSE-KMS khác nhau như thế nào?
SSE-S3 – Amazon S3 Managed Keys
Đây là cơ chế mã hóa mặc định được AWS tự động áp dụng cho các object mới trong S3.
- AWS quản lý encryption keys.
- Không cần tự tạo KMS key.
- Không phát sinh phí AWS KMS cho việc mã hóa bằng SSE-S3.
- Phù hợp khi không cần quản lý khóa mã hóa riêng.
SSE-KMS – AWS Key Management Service
SSE-KMS sử dụng AWS KMS để quản lý khóa mã hóa, cho phép kiểm soát quyền sử dụng khóa chặt chẽ hơn.
| Tiêu chí | SSE-S3 | SSE-KMS |
|---|---|---|
| Quản lý khóa | Amazon S3 | AWS KMS |
| Cấu hình | Đơn giản | Nhiều tùy chọn hơn |
| Kiểm soát quyền khóa riêng | Hạn chế | Có |
| Audit sử dụng KMS key | Không | AWS CloudTrail |
| Phí KMS | Không | Có thể phát sinh |
| Trường hợp sử dụng | Dữ liệu thông thường | Dữ liệu cần kiểm soát khóa chặt chẽ |
3. S3 Bucket Key là gì?
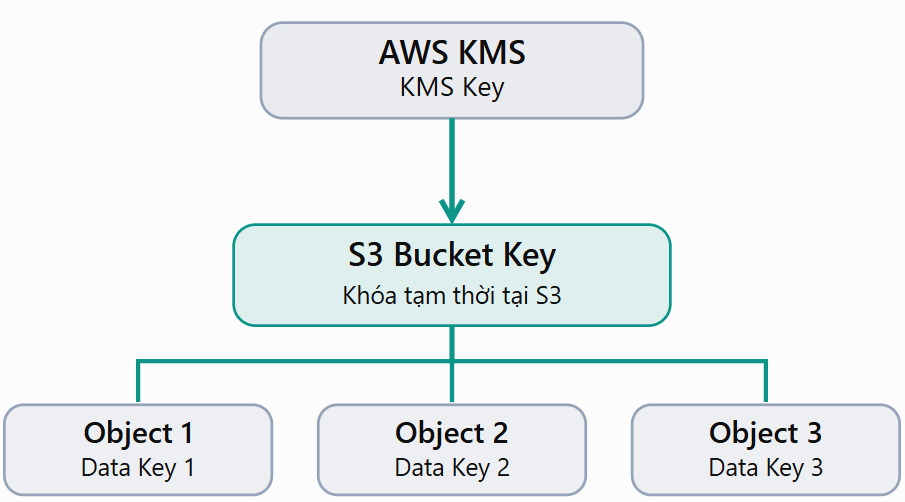
S3 Bucket Key là tính năng của Amazon S3 giúp giảm số lần S3 phải gọi đến AWS KMS khi mã hóa hoặc giải mã các object bằng SSE-KMS. Thay vì phải liên hệ AWS KMS cho từng object, Amazon S3 có thể sử dụng một khóa tạm thời ở cấp bucket để tạo các data key riêng cho từng object. Nhờ đó, AWS cho biết tính năng này có thể giúp giảm tối đa 99% chi phí request đến AWS KMS.
Tại sao cần S3 Bucket Key?
Giả sử bạn có hệ thống lưu trữ log trên AWS:
- S3 Bucket:
production-logs - Encryption:
SSE-KMS - KMS Key:
alias/production-key - Mỗi ngày có 1.000.000 log files được upload lên S3.
Vấn đề là: khi sử dụng SSE-KMS, Amazon S3 phải tương tác với AWS KMS để thực hiện các thao tác mã hóa và giải mã. AWS KMS tính phí theo số lượng request đủ điều kiện tính phí. Vì vậy, càng nhiều object được upload hoặc truy cập, chi phí KMS có thể càng cao. S3 Bucket Key được tạo ra để giải quyết vấn đề này.
So sánh khi không bật và khi bật S3 Bucket Key
Trường hợp A – Không sử dụng S3 Bucket Key
Quá trình upload một object diễn ra theo cách đơn giản hóa như sau:
- User upload
file1.txtlên S3. - Amazon S3 gọi AWS KMS thông qua API
GenerateDataKey. - AWS KMS cung cấp data key để S3 mã hóa object.
- S3 lưu object ở dạng đã mã hóa.
- Khi upload
file2.txt, S3 lại cần gọi AWS KMS để lấy data key mới.
Tương tự, việc đọc object được mã hóa bằng SSE-KMS thường yêu cầu tương tác với KMS để giải mã data key.
Với hàng triệu object, tổng số request có thể rất lớn. 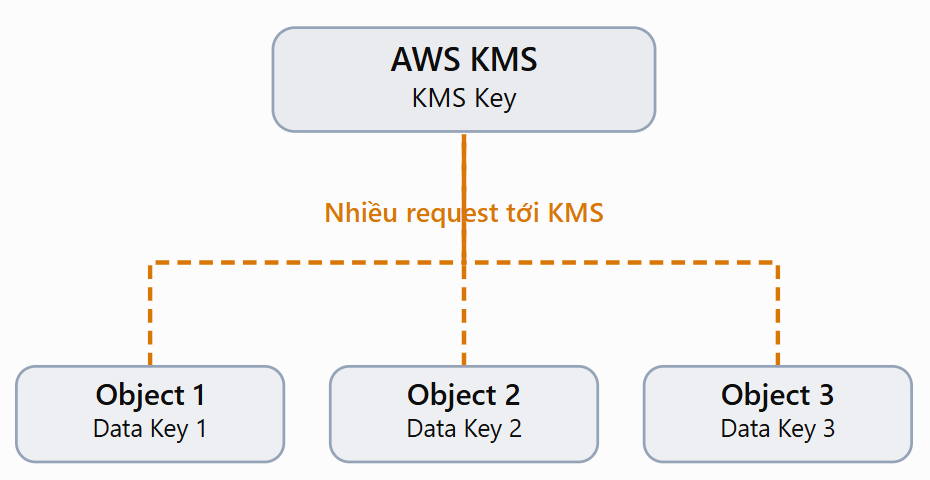 Trường hợp B – Sử dụng S3 Bucket Key
Quá trình sẽ khác:
- User upload
file1.txtlên S3. - S3 yêu cầu AWS KMS tạo khóa ở cấp bucket.
- S3 tạm thời giữ khóa này trong hệ thống nội bộ.
- S3 sử dụng khóa cấp bucket để tạo data key riêng mã hóa
file1.txt. - Khi upload
file2.txt, S3 có thể tiếp tục sử dụng bucket-level key còn hiệu lực mà không cần gọi KMS cho từng object.
Khi bucket-level key hết thời hạn hoặc có yêu cầu khác cần khóa riêng, S3 sẽ liên hệ AWS KMS khi cần.
4. Block Public Access trong S3 là gì?
S3 Block Public Access là tính năng giúp ngăn bucket hoặc object bị truy cập công khai từ Internet ngoài ý muốn.
AWS cung cấp 4 thiết lập:
| Thiết lập | Giải thích đơn giản |
|---|---|
| BlockPublicAcls | Chặn tạo ACL mới có quyền Public. |
| IgnorePublicAcls | Bỏ qua quyền Public của ACL đã tồn tại. |
| BlockPublicPolicy | Chặn tạo hoặc cập nhật Bucket Policy thành Public. |
| RestrictPublicBuckets | Nếu Bucket Policy là Public, hạn chế truy cập từ Internet và các AWS Account khác. |
Ví dụ: Giả sử bạn có S3 Bucket my-bucket chứa file image.png và muốn kiểm soát việc người lạ trên Internet xem file này.
BlockPublicAcls – Chặn cấp quyền Public mới bằng ACL
- ON: Không cho phép tạo ACL Public mới.
- OFF: Cho phép tạo ACL Public nếu các cấu hình khác không chặn.
Ví dụ: Bạn muốn cấp quyền cho tất cả mọi người xem image.png bằng ACL. Nếu bật BlockPublicAcls, AWS sẽ từ chối thao tác đó.
IgnorePublicAcls – Bỏ qua quyền Public của ACL
- ON: Những quyền Public được cấp bằng ACL sẽ không có hiệu lực.
- OFF: Quyền Public từ ACL có thể hoạt động.
Ví dụ: image.png đã được cấp quyền Public bằng ACL từ hôm qua. Hôm nay bạn bật IgnorePublicAcls, người lạ sẽ không thể xem file thông qua ACL đó nữa.
BlockPublicPolicy – Chặn tạo Bucket Policy Public mới
- ON: Không cho phép lưu Bucket Policy mới có quyền Public.
- OFF: Cho phép lưu Public Bucket Policy nếu các cấu hình khác không chặn.
Ví dụ: Bạn muốn tạo Bucket Policy cho mọi người đọc image.png. Nếu bật BlockPublicPolicy, AWS sẽ từ chối lưu policy.
RestrictPublicBuckets – Hạn chế truy cập khi Bucket Policy là Public
- ON: Nếu bucket có Public Bucket Policy, AWS hạn chế truy cập từ Internet và các AWS Account khác.
- OFF: Bucket Policy có thể cấp quyền Public hoặc cross-account như đã cấu hình.
Ví dụ: Bucket có policy cho phép mọi người đọc image.png. Khi bật RestrictPublicBuckets, người lạ không thể truy cập file thông qua public policy đó nữa. Người dùng thuộc account sở hữu bucket vẫn có thể truy cập nếu được cấp quyền.
5. ACL và Bucket Policy trong AWS S3 khác nhau như thế nào?
Cả ACL (Access Control List) và Bucket Policy đều được sử dụng để cấp quyền truy cập dữ liệu trong S3. Tuy nhiên, chúng khác nhau ở cách quản lý và phạm vi cấp quyền.
| Tiêu chí | ACL | Bucket Policy |
|---|---|---|
| Gắn ở đâu? | Bucket hoặc từng Object | Bucket |
| Cấp quyền cho từng file? | Có | Có, thông qua Resource |
| Cấp quyền cho nhiều file? | Phải cấu hình ACL cho từng file hoặc bucket tùy mục đích | Có thể dùng một policy cho nhiều file |
| Điều kiện truy cập | Không hỗ trợ điều kiện linh hoạt | Hỗ trợ IP, VPC Endpoint, HTTPS… |
| Cách cấu hình | Chọn quyền Read, Write… | Viết JSON Policy |
| AWS khuyến nghị | Hạn chế sử dụng | Ưu tiên sử dụng |
Giả sử bạn có bucket:
my-bucket/
├── image1.png
├── image2.png
└── customer.xlsx
Bạn muốn image1.png và image2.png được truy cập công khai, còn customer.xlsx vẫn Private.
Cách 1: Sử dụng ACL
Bạn phải cấp quyền Public Read cho từng ảnh:
image1.png → ACL: Public Read
image2.png → ACL: Public Read
customer.xlsx → Không cấp Public Read
Nếu sau này upload thêm image3.png, bạn cần cấp ACL cho file mới.
Cách 2: Sử dụng Bucket Policy
Bạn tạo một policy cấp quyền đọc cho tất cả file có tên bắt đầu bằng image:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": "*",
      "Action": "s3:GetObject",
      "Resource": "arn:aws:s3:::my-bucket/image*.png"
    }
  ]
}
Kết quả:
image1.png→ Public.image2.png→ Public.image3.png→ Tự động được phép Public khi upload sau này.customer.xlsx→ Không được policy này cấp quyền Public.
Ví dụ giả định các thiết lập Block Public Access đã cho phép và không có quyền Deny khác.
Điểm khác biệt lớn nhất:
- ACL: Cấp quyền trực tiếp trên từng object hoặc bucket, với các quyền cơ bản.
- Bucket Policy: Quản lý quyền tập trung, linh hoạt hơn và có thể áp dụng cho nhiều object cùng lúc.
AWS hiện khuyến nghị tắt ACL và sử dụng Bucket Policy hoặc IAM Policy cho hầu hết trường hợp.